Keycloak: один вход, несколько приложений и разные права
Сотрудник открывает несколько корпоративных приложений и каждый раз вспоминает отдельный пароль. Компания хочет согласовать единый вход, сохранив разные рабочие права в файловом сервисе, мессенджере и внутренней системе. Серверный проект OmegaCanopy можно рассмотреть для Keycloak — провайдера идентификации, к которому подключаются поддерживаемые приложения. Для заказа важны список этих приложений, источник учётных записей и условия работы входа. Покупка корпуса сама по себе не объединяет существующие аккаунты.
Запросить сервер для Keycloak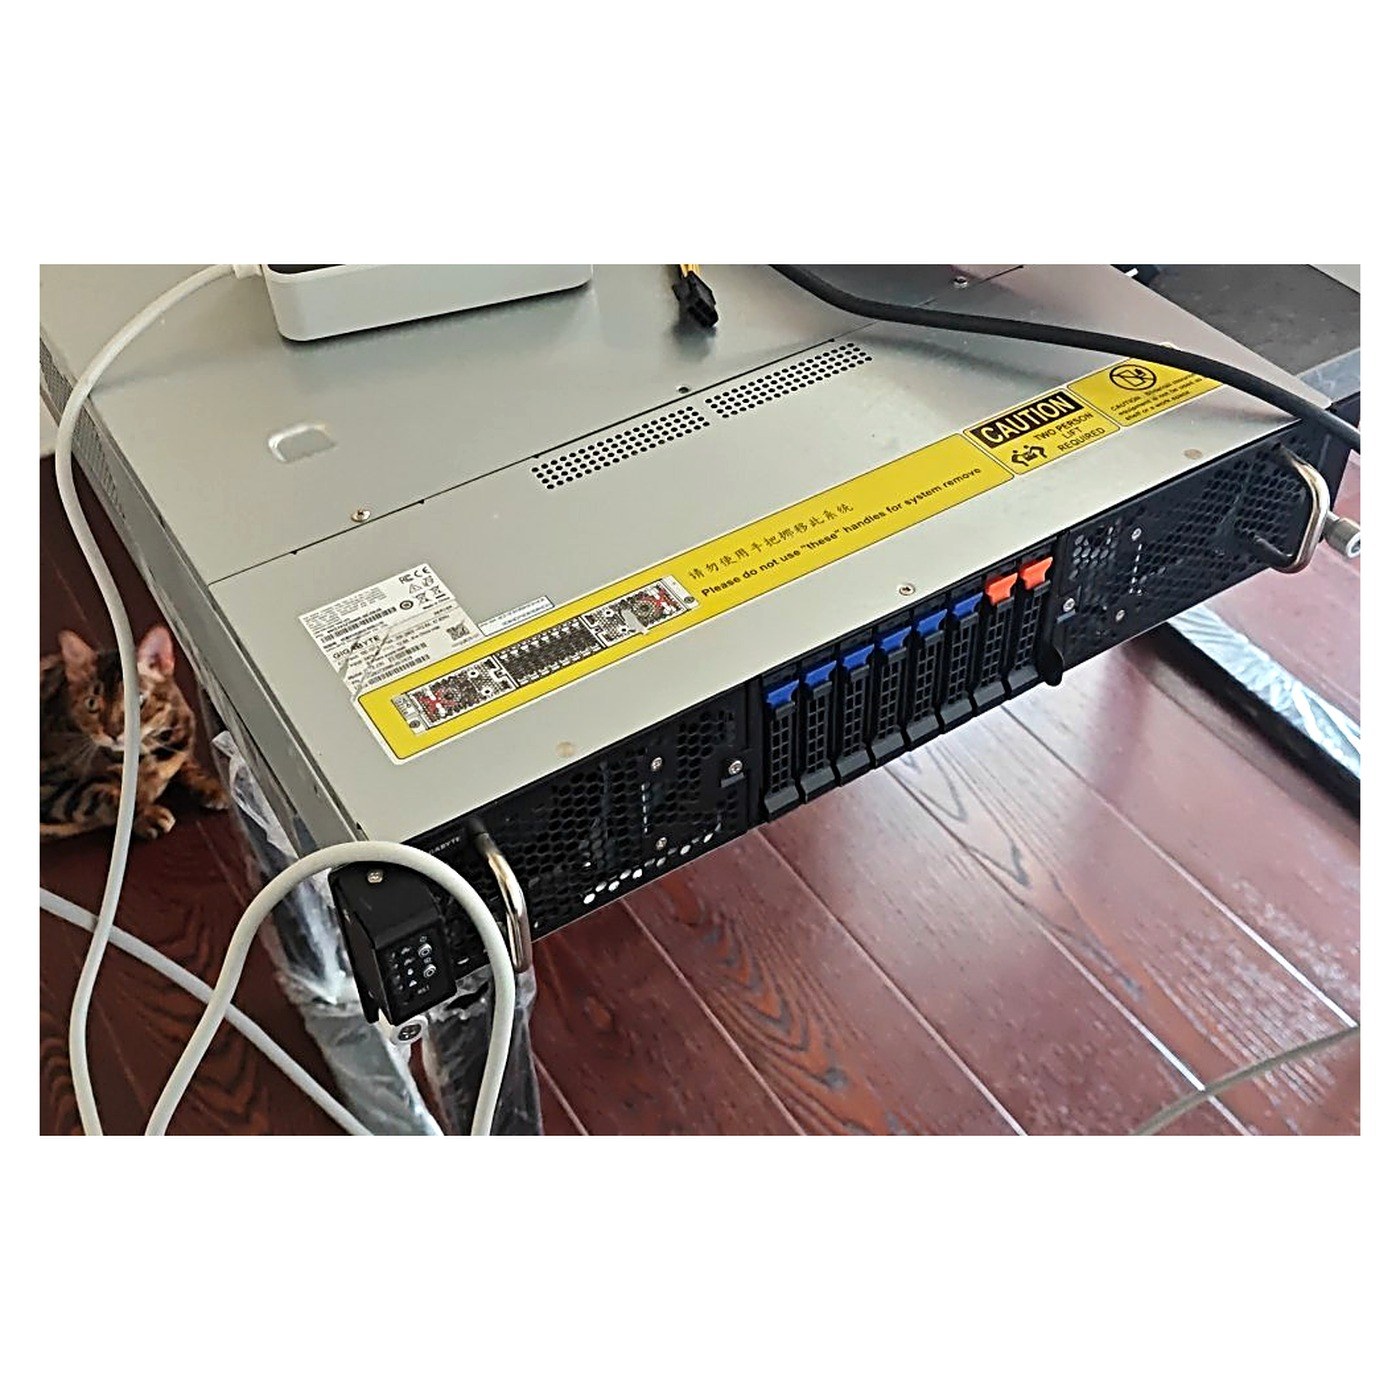
Сначала приложения, которые действительно можно подключить
Keycloak поддерживает OpenID Connect и SAML. Однако фраза «у приложения есть страница входа» не подтверждает совместимость с этими протоколами. Для проекта нужны точные названия, редакции и версии программ, документация их интеграции, а при необходимости — условия лицензии соответствующей функции. Единый вход к любому произвольному сайту не обещаем.
Например, компания выбирает два внутренних сервиса для первого этапа. Нужно подтвердить не только возможность перенаправить сотрудника на вход, но и правильное возвращение в нужное приложение. Отдельно проверяют браузерный, настольный и мобильный способы доступа, которые реально используются. Поддержка одного клиента не доказывает одинакового поведения остальных.
Полезный результат предварительного согласования — перечень подключаемых систем с ответственными и подтверждённым способом интеграции. Если часть старого ПО не поддерживает выбранную схему, она остаётся отдельной задачей. Нельзя незаметно включить её в предложение на основании общего слова «корпоративный».
Вход и рабочие права отвечают на разные вопросы
Keycloak участвует в подтверждении личности пользователя. Разрешение читать папку, менять карточку заказа или управлять каналом относится к правилам конкретного приложения и согласованной передаче ролей. Один успешный вход не означает, что сотрудник получил все права во всех системах.
В проекте определяют, какие атрибуты и роли передаются и как принимающая программа их использует. Название группы в каталоге сотрудников и название роли внутри приложения могут иметь разный смысл. Автоматический перенос существующей матрицы доступа не обещается; её сопоставление и проверка включаются отдельной работой.
Для пилота нужны несколько разных ролей: обычный сотрудник, руководитель выбранного раздела и пользователь без разрешения на него. Проверяют ожидаемые действия в каждом приложении. Задача проверки — подтвердить установленное правило, а не просто увидеть одинаковое имя пользователя в двух окнах.
Откуда приходят сотрудники и что происходит при изменении
Возможности Keycloak включают подключение существующих LDAP и Active Directory, а также работу с другими провайдерами идентификации. Для конкретной компании выбирают источник истины: где создаётся сотрудник, кто меняет его сведения и как связываются уже существующие аккаунты. Совпадение адреса почты не должно без согласования становиться основанием объединить разные записи.
Уход сотрудника тоже имеет несколько частей. Нужно определить, когда прекращается новый вход, что происходит с действующими сеансами и кто меняет права в приложениях. Передача рабочих файлов или обязанностей остаётся процессом владельцев соответствующих сервисов. Сервер идентификации не выполняет такую организационную передачу автоматически.
Keycloak предусматривает управление сеансами и двухфакторную аутентификацию. Поддерживаемые способы, требования к устройствам сотрудников и порядок восстановления доступа согласуют для выбранной версии и клиентской схемы. Это отдельные условия проекта; наличие MFA не является обещанием полной защищённости любой учётной записи.
База и доступность — часть проекта входа
Keycloak использует реляционную базу для данных пользователей, клиентов и областей настроек. Официальное руководство отдельно указывает, что база dev-file предназначена для разработки и не подходит для промышленного использования. Тип и поддерживаемую версию рабочей базы выбирают вместе с программной средой; тестовую установку нельзя считать готовой корпоративной системой.
Для расчёта нужны число сотрудников, одновременные входы, утренний пик, обращения приложений и требуемое время восстановления. CPU, RAM, диски и сеть подтверждают пилотом. Требования к защищённому каналу и сетевому размещению согласуют с ИТ-службой; открытие сервисов и изменение действующей инфраструктуры в этот разбор не входят.
Один физический сервер не является отказоустойчивым кластером. Если вход должен сохраняться при потере узла, отдельно проектируют экземпляры сервиса, базу, сетевые зависимости и проверку отказа. Просто назвать вторую копию программы «резервной» недостаточно, чтобы включить непрерывную работу в коммерческое обещание.
Экспорт настроек не равен полному восстановлению
Руководство Keycloak предупреждает об ограничениях экспорта realm: он не сохраняет весь рабочий контекст, включая предусмотренные документацией события и сохранённые сеансы. Частичный экспорт из административной консоли тоже нельзя выдавать за полноценную резервную копию. Состав восстановления требуется определить отдельно.
План должен согласованно возвращать нужную версию установки, конфигурацию и базу, а также внешние зависимости выбранного решения. В официальном руководстве обновления отдельно рассматриваются копии установки и базы. Для приёмки проверяют вход тестовых сотрудников и ожидаемые права в приложениях после восстановления, а не только наличие экспортированного файла.
Основная собственная платформа — AI Server Manager 256, смежная — 128. Числа не определяют RAM. «Суперинтеллект» — название серверного направления; Keycloak не является ИИ и не требует обязательной GPU. Цена, наличие, состояние и срок — по предложению. Версии, лицензии, интеграция, перенос разрешённых данных, резервирование, сопровождение и доставка по России или в Казахстан согласуются отдельным составом работ.
Серверная платформа OmegaCanopy
AI Server Manager 256
Цена по запросу. CPU, RAM, накопители, сеть, база и доступность подбираются по пилоту. Номер 256 не определяет память. Keycloak, версии, лицензии, интеграция приложений, источник сотрудников, копии и сопровождение согласуются отдельно. Фото не подтверждает внутренний состав или установленное ПО. Цена, наличие, состояние, срок и доставка — по предложению; готовая система входа не включается автоматически.
Запросить сервер для KeycloakСмежная собственная платформа: AI Server Manager 128. Фактический состав сравнивают по спецификации и пилоту; числовое имя не означает объём памяти или установленный Keycloak.
Первичные источники: Keycloak: единый вход, стандартные протоколы и источники пользователей; Keycloak Production: каналы, база и несколько экземпляров; Keycloak Database: рабочая реляционная база; Keycloak Import/Export: ограничения копии realm; Keycloak26.7.4 Upgrading: Preparing for an upgrade — установка и база. Документация программного проекта не подтверждает его испытание на предлагаемой серверной конфигурации.