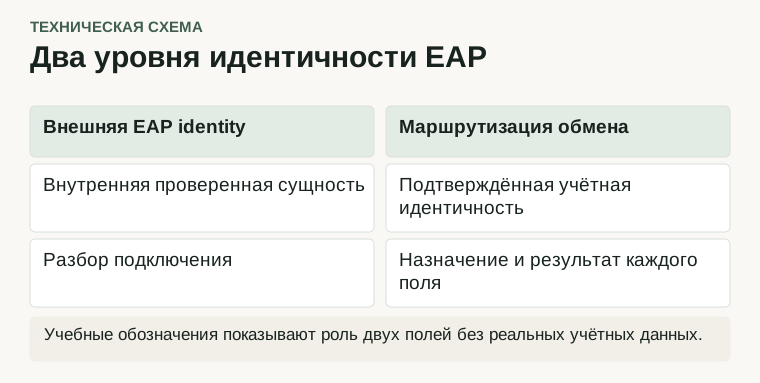
Внешняя EAP-идентичность и реальная учётная сущность
В журнале точки доступа несколько терминалов выглядят одинаково: вместо фамилии или номера прибора указан общий внешний идентификатор. Диспетчер делает вывод, что все устройства используют одну учётную запись. Такой вывод может быть преждевременным. В EAP внешнее представление и проверяемая внутри метода сущность способны иметь разные роли; расследование должно учитывать конкретный метод и серверные доказательства.
Не принимать внешнее поле за результат проверки
Справочник wpa_supplicant различает identity и anonymous_identity. RFC 9190 отдельно предупреждает, что EAP-Response/Identity сам по себе не аутентифицируется EAP-TLS и не должен становиться основанием авторизации. Маршрутизация запроса и установленная после проверки сущность — разные уровни. (wpa_supplicant — eap_peer_config reference) (IETF RFC 9190 — EAP-TLS 1.3)
В карточке сети указывают используемый EAP-метод и назначение внешнего идентификатора по утверждённому профилю. Не переносят поведение одного туннельного метода на все остальные. Если в поле есть realm, его роль объясняют в контексте маршрутизации данной инфраструктуры. Самостоятельно менять его на произвольное значение ради красивого журнала нельзя.
Связать журналы одной попытки
Для учебного подключения собирают идентификаторы попытки на терминале, точке доступа и сервере аутентификации. Затем отдельно отмечают внешнее представление, подтверждённую сервером сущность и назначенную политику доступа. Время и корреляционные поля сохраняют в исходном виде. Отчёт для оператора может добавлять местное представление времени, не изменяя серверные значения.
Если серверная диагностика не раскрывает нужную связь, фиксируют предел наблюдаемости и запрашивают предусмотренный интерфейс сопровождения. Не подставляют фамилию сотрудника по одному похожему имени устройства. Для проверки разных ролей используют учебные учётные сущности с заранее известными правами; действующие пароли и сертификатные ключи в общий протокол не переносят.
Проверить решение о доступе
После аутентификации наблюдают назначенный сетевой профиль и безопасную контрольную операцию. Одинаковая внешняя identity не должна приводить к ошибочному объединению разных устройств в учёте. Обратный случай также важен: разные внешние строки ещё не доказывают наличие разных проверенных сущностей. Основание решения берут из штатного результата сервера.
Приёмочный акт содержит схему корреляции и явно различает внешнее поле от подтверждённой идентичности. Это помогает службе хозяйства расследовать замену терминала, изменение роли и повторный вход без ложных обвинений в совместном использовании учётных данных. Работа завершена, когда оператор способен проследить конкретную попытку до разрешений нужной сущности, не полагаясь на одну видимую строку в списке подключений.