AllowedIPs WireGuard и маршрут к объекту хозяйства
Туннель установлен, но доступен только один внутренний адрес либо данные уходят не через ожидаемый peer. Для диагностики нужно сопоставить обычную маршрутизацию и WireGuard AllowedIPs. Эти механизмы связаны, но не заменяют друг друга. Хозяйству нужен проверенный путь конкретного обмена, а не широкая настройка всех адресов до случайного успеха.
Описать требуемый поток
WireGuard рассматривает AllowedIPs в модели cryptokey routing. (WireGuard — Cryptokey Routing Overview) Запишите исходный адрес, назначение и разрешённого участника. Не начинайте с копирования универсального примера полной маршрутизации: он может не соответствовать границе удалённого обслуживания и доступу только к нужной площадке, предусмотренным действующим проектом сети.
Уточните, какое приложение создаёт трафик и в каком сетевом контексте оно работает. Адрес источника может отличаться от ожидаемого при запуске проверки с самого пограничного шлюза. Такой тест нельзя автоматически считать эквивалентом реального потока от диспетчерского компьютера до прибора в другой локальной сети хозяйства.
Сопоставить оба уровня
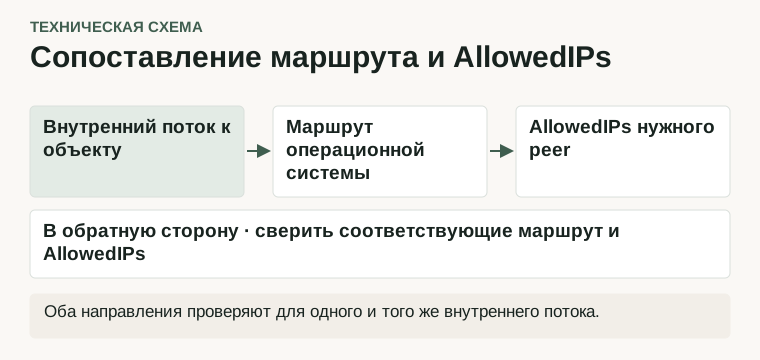
На источнике проверьте выбранный интерфейс и маршрут по доступной диагностике. Затем сравните адрес назначения с действующим сопоставлением peer. На принимающей стороне нужна соответствующая интерпретация источника. Статья не назначает готовые подсети или изменение рабочего профиля: она описывает чтение и согласование уже утверждённого контракта.
Сохраните фактические значения без приватных ключей. Если несколько peer имеют пересекающиеся определения, это предмет отдельного разбирательства специалиста. Не исправляйте неопределённость добавлением широкого диапазона ко всем участникам: такое действие может изменить маршрут и границы доступа, скрыв исходную причину конкретного отказа телеметрии.
Проверить обратное направление
Ответ приложения должен иметь известный путь обратно. Успешное попадание запроса в удалённую сеть не доказывает возврат. Если VPN завершается перед прибором, уточните маршрутизацию его локального сегмента и разрешённые правила. Не требуйте нового публичного доступа только потому, что внутренний ответ не нашёл корректный обратный маршрут.
На учебной конфигурации используйте безопасный запрос с различимым результатом. Сохраните подтверждения обеих сторон. Одно успешное ICMP сообщение может проверять иной поток, чем рабочее приложение, поэтому финальный контроль должен соответствовать нужному протоколу и фактической идентичности сервиса, который обслуживает объект хозяйства на удалённой площадке.
Принять документированный вариант
После согласованного исправления повторите тест и сохраните изменённое условие. Не объявляйте всю площадку доступной по одному адресу без проверки предусмотренных ресурсов. В паспорте укажите границы, версии и допустимые источники, чтобы последующая смена узла не потребовала угадывать смысл старого набора сетевых записей и peer.
Для хозяйства результатом становится воспроизводимая маршрутизация конкретной телеметрии. AllowedIPs выполняет своё назначение в WireGuard, таблица ОС — своё, а приложение подтверждается отдельно. Это помогает локализовать отказ без необоснованного расширения доступа и без ложного равенства между установленным туннелем и готовностью всех внутренних приборов площадки.