Потеря серверного состояния LoRaWAN: план восстановления
После восстановления сетевого сервера из старой копии шлюзы могут оставаться доступными, а часть устройств перестаёт передавать принимаемые данные. Причина не обязательно в радиоканале. Восстановленные записи могут не соответствовать сеансовому состоянию действующих узлов. План аварийного восстановления должен учитывать этот разрыв до реального отказа.
Сохранить доказательства расхождения
Зафиксируйте время аварии, состав восстановленных компонентов и возраст резервной копии. Сохраните журналы отказов и доступные сведения сессии без секретных значений. Не выполняйте массовый сброс счётчиков только ради исчезновения ошибок: такая операция скрывает причину и может нарушить защитные свойства системы.
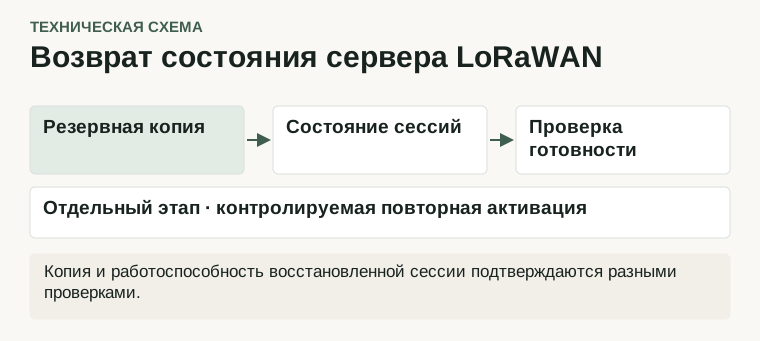
The Things Industries выделяет несоответствие frame counters среди диагностируемых проблем. (The Things Industries — Troubleshooting Devices) Документация The Things Network описывает различие активации и сеансового контекста. (The Things Network — End Device Activation) Конкретный способ восстановления определяется сочетанием режима устройства, редакции стека и поддерживаемой процедуры производителя.
Определить границу резервирования
Составьте перечень состояния, необходимого для работы вашей реализации. Не ограничивайтесь карточками устройств и прикладной базой измерений. Разные компоненты сервера могут хранить связанные сведения отдельно, поэтому копия одного каталога ещё не является доказательством согласованного восстановления.
Проверьте документированный порядок создания и восстановления копии. Секреты должны оставаться в разрешённом защищённом контуре, а в отчёт попадают только признаки комплектности и результаты испытания. Не публикуйте экспорт ключей вместе с диагностическим пакетом для подрядчика.
Испытать на отдельном учебном узле
Подготовьте стенд, который не управляет технологическим оборудованием. Воспроизведите поддерживаемый сценарий восстановления и сравните состояние устройства с сервером. Если требуется новая активация, используйте штатную процедуру именно установленного стека, сохраняя управление физическим доступом к узлу.
В тест включите повторное получение новых данных и предусмотренного downlink. Отдельно подтвердите, что известный старый пакет не принимается как новое измерение. Такой контроль оценивает сохранение защиты от повторов и не требует ослаблять её ради удобства стенда.
Подготовить эксплуатационный порядок
Разделите узлы по поддерживаемым путям восстановления. Укажите ответственного, необходимые доступы и признаки завершения. Для удалённых точек заранее выясните, требуется ли выезд; это нельзя обнаруживать только после потери сервера.
Результат учения — проверенная последовательность и фактические ограничения резервной схемы. Успешное открытие веб-интерфейса сервера не считается окончанием восстановления. Хозяйству нужен подтверждённый возврат достоверного обмена с устройствами при сохранённых правилах защиты и прослеживаемой истории выполненных действий.